AI 用量突然上涨,先别急着怪账单出错:可能是失败任务在反复重试,可能是你以为已经结束的程序还在后台跑,也可能是密钥被别人拿去调用了。警报只能提醒你,真正的止损还得靠行动。
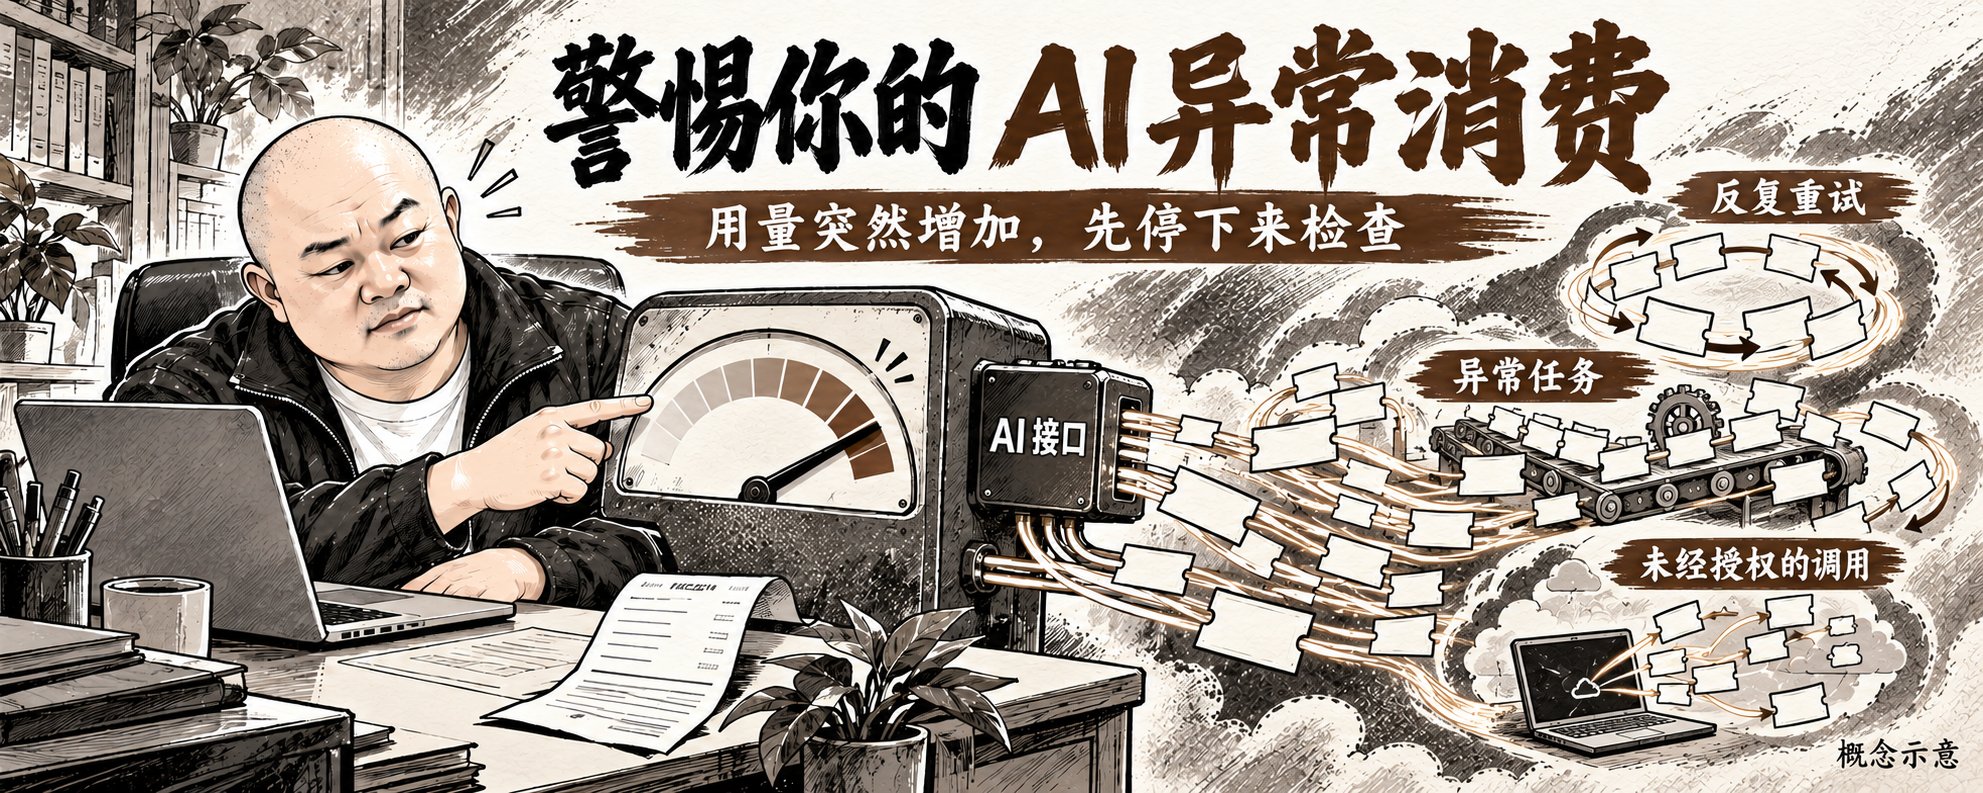
一句话概括:AI 用量突然上涨,可能来自反复重试、后台任务、配置错误,也可能是密钥或接口被盗用。及时察觉很重要,但警报本身不会停止消费。发现异常后,还需要停止相关任务、撤销受影响的凭据,并确认云端工作是否真正结束。
一、你没安排新任务,它却还在花钱
离开电脑一会儿,回来发现 AI 调用量明显增加,但你并没有安排新的工作。不一定是遭到了攻击:可能是某个失败任务一直在重试,可能是 Agent 把工作拆成了大量并行任务,也可能是你以为已经结束的程序仍在后台运行。这些只是可能的原因,需要逐一排查,但它们有一个共同点——实际发生的消费已经超出了你的预期。我们越来越习惯让 AI 自己工作,却未必总能及时知道它还在做什么、消耗得有多快。
二、还有一种情况:别人正在用你的额度
Broadcom 旗下的赛门铁克团队在 10 月 21 日发布的研究报告中,介绍了一套由 AI 蜜罐捕获的攻击请求:攻击者试图借用暴露的模型服务,驱动扫描、入侵和挖矿等工具,并允许最多运行十万步。必须说明,蜜罐没有执行这些工具,“十万步”是指令上限,不是已经完成的攻击成绩,也不能证明整套攻击成功跑通。
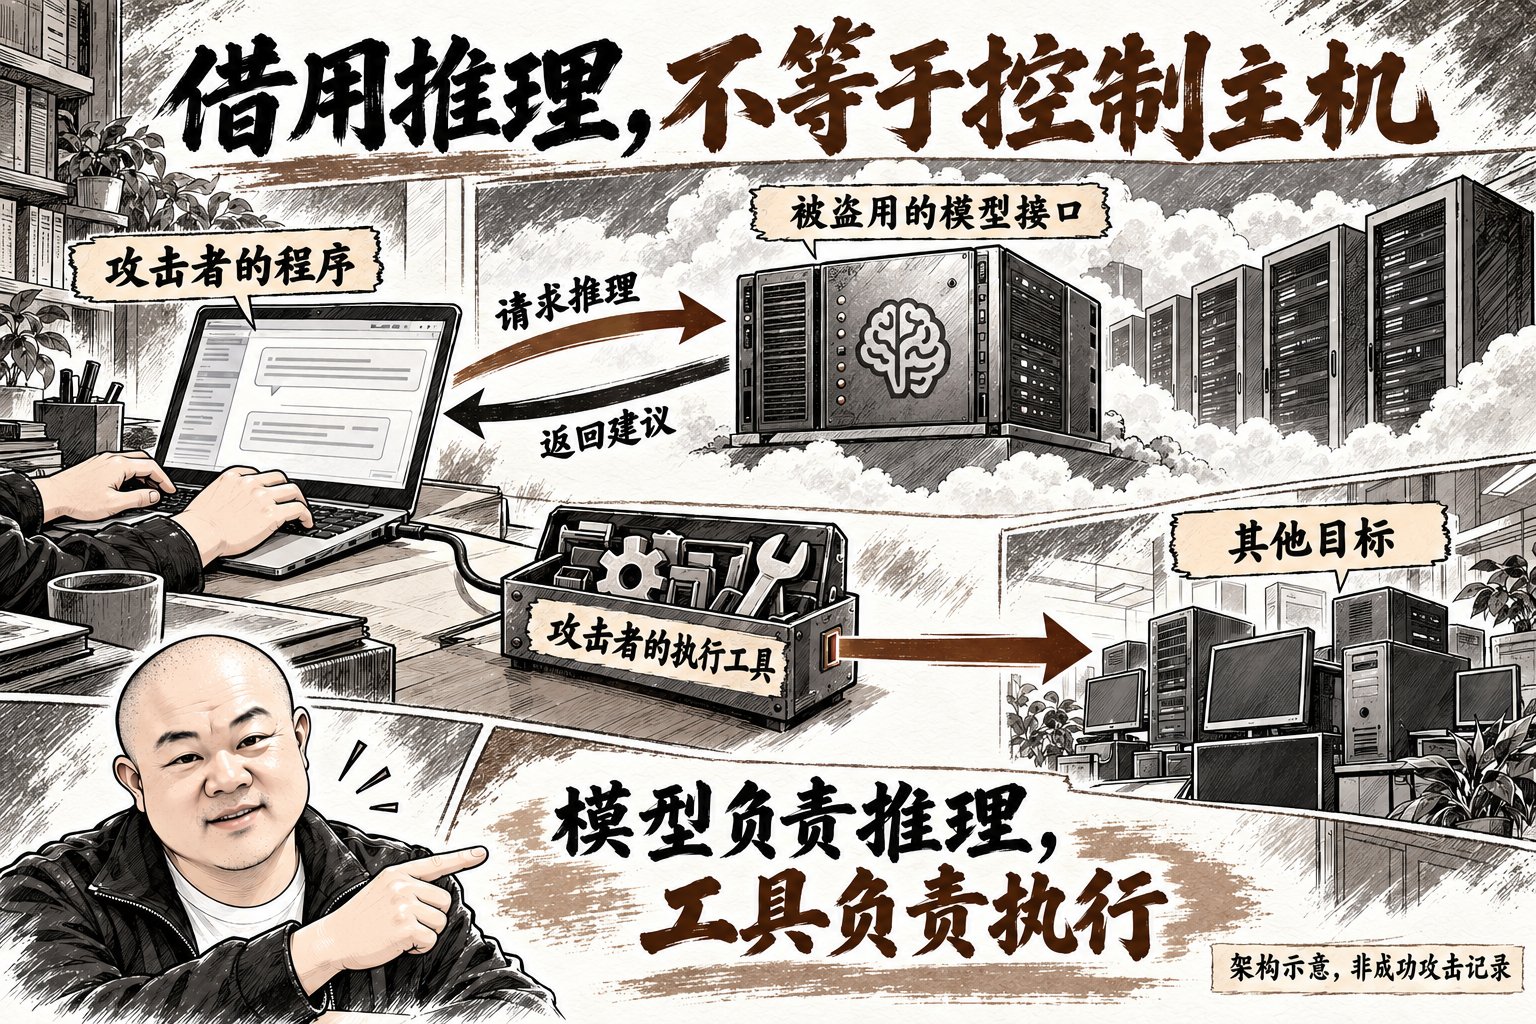
这类资源盗用被称为 LLMjacking。值得普通开发者关注的是:即使对方没有拿走你的数据库,也可能通过未经授权的模型调用,消耗你的资源和预算。这只是异常消费的一种来源——不能把每次用量上涨都当成攻击,也不能因为没有发现数据泄露,就忽略调用额度的损失。
三、让“花钱如流水”变得听得见
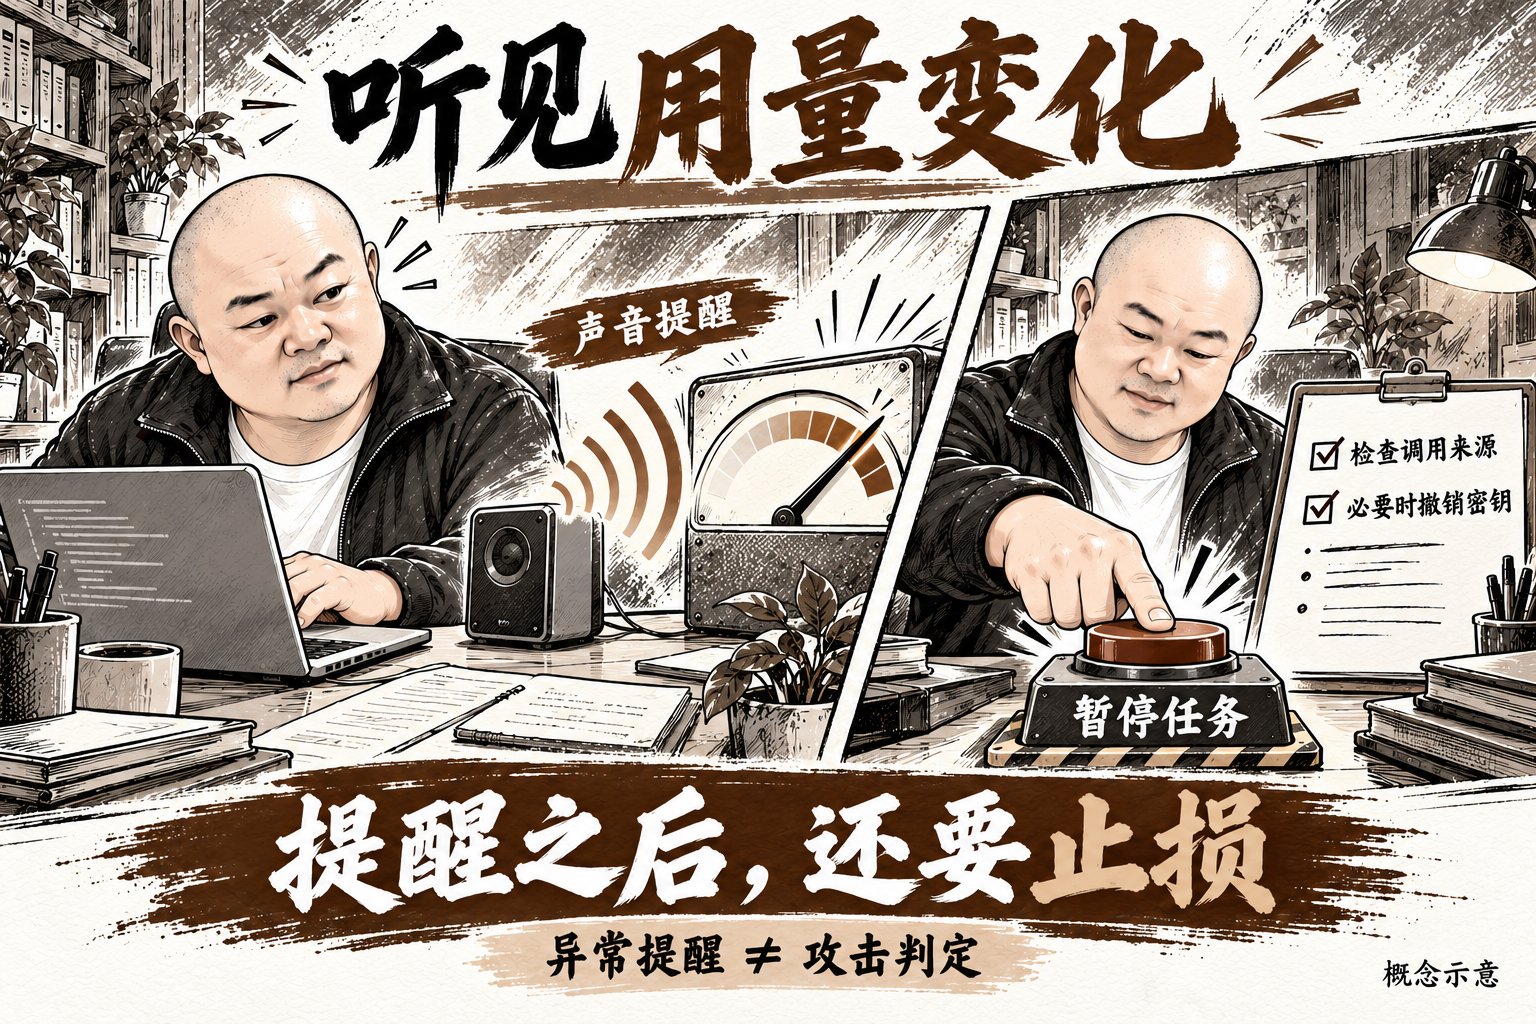
调用量和消耗速度通常只是后台页面上的数字,不打开就很容易忽略变化。声音则能把这种变化带到注意力里,不必一直盯着仪表盘。有一款 AI Token 监控工具的思路就是这样:在用量明显剧增时,用明确的声音警告提醒你可能正在产生大量消费,应该检查一下。
它不能仅凭用量判断是不是攻击,也不意味着能够自动停止扣费。监控还受数据来源限制:如果密钥在别处被调用,而相关用量没有接入工具,就无法凭空发现,准确账单仍要核对服务方记录。但对于它能看见的异常,尽早提醒仍然有价值——无论原因是任务失控、配置错误还是资源盗用,早点察觉,就多了一次及时处理的机会。
四、发现异常后,先止住新增调用
声音只能提醒,真正的止损需要行动。目前不宜指望一个通用按钮解决所有情况,但可以提前准备几种办法:
1. 停止任务,不只是关闭窗口。如果消耗来自自己的 Agent 或脚本,先停止相关执行,暂停重试、定时任务和队列。已经提交到云端的工作要另外检查,例如 OpenAI 的后台响应支持断线后继续运行,需要显式取消。关掉本地窗口,并不等于所有远端任务都已结束。
2. 怀疑凭据泄露时,撤销受影响的密钥。别人如果拿着你的密钥从另一台机器调用,关闭自己的电脑没有用,应及时撤销相关凭据,并为正常业务配置替代密钥。不过,撤销密钥不能当作所有已提交任务均已取消的证明,后台工作仍需单独核查。
3. 提前设置硬限额,而不只是预算提醒。“达到金额通知我”和“达到金额拒绝继续调用”是两种不同功能。以 OpenAI 为例,目前支持组织及项目的硬消费限额,需要明确启用硬限制。它会影响相关业务,也存在生效延迟,不能承诺瞬间停止或完全不超额。其他服务应分别核实,不能只看到“预算”两个字就放心。
4. 确认已经停止,而不只是按过取消。检查任务是否进入终止状态,以及是否仍有新的请求发出。OpenAI Batch 的取消可能持续最多十分钟,已经完成的工作也不会因为随后取消就自动免费。因此,发现异常后的目标是尽快阻止新的消耗,并核实剩余任务的状态,而不是期待按一次按钮就抹掉全部账单。
AI 可以替我们持续工作,消费也可能在我们没有注意的时候持续发生。让消耗听得见是提醒,知道该停什么、在哪里停、以及怎样确认真的停了,才是下一步。
相关链接:赛门铁克 LLMjacking 研究报告;AI Token 监控工具 AI Pulse;OpenAI 后台响应;OpenAI 安全建议;OpenAI 硬消费限额;OpenAI Batch 取消。