PHP 出大事了。一个叫 PHP2Shell 的漏洞,CVSS 评分 9.2,不用登录,黑客就能在你的服务器上远程执行代码,还能顺手把内存里的密码、API Key、证书扒出来。
影响面极大:PHP 撑着全球 70% 的网站,官方确认过去十年的 PHP 版本基本都中招,最早能追溯到 5.4。WordPress 这类建站程序全在影响范围里。
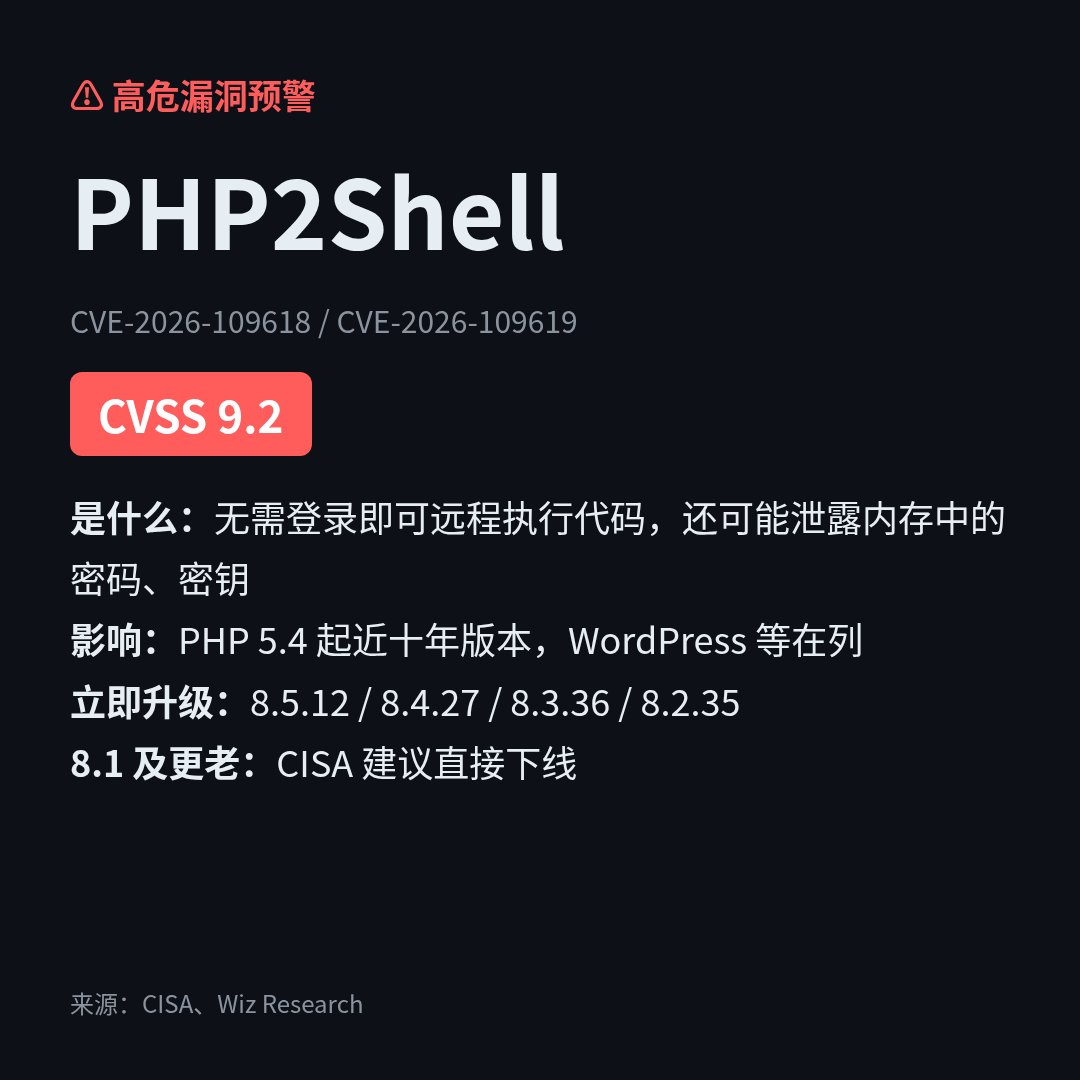
这个漏洞是 Wiz 用 AI 挖出来的,PHP 基金会的预警帖已经 665 万浏览。做建站、跑出海站的,今天就动手升级:8.5.12、8.4.27、8.3.36、8.2.35。还在用 8.1 及更老版本的,美国 CISA 的建议是直接下线。
别拖,9.2 分的 RCE 漏洞,补丁出来后的窗口期就是攻击高峰期。
正文完