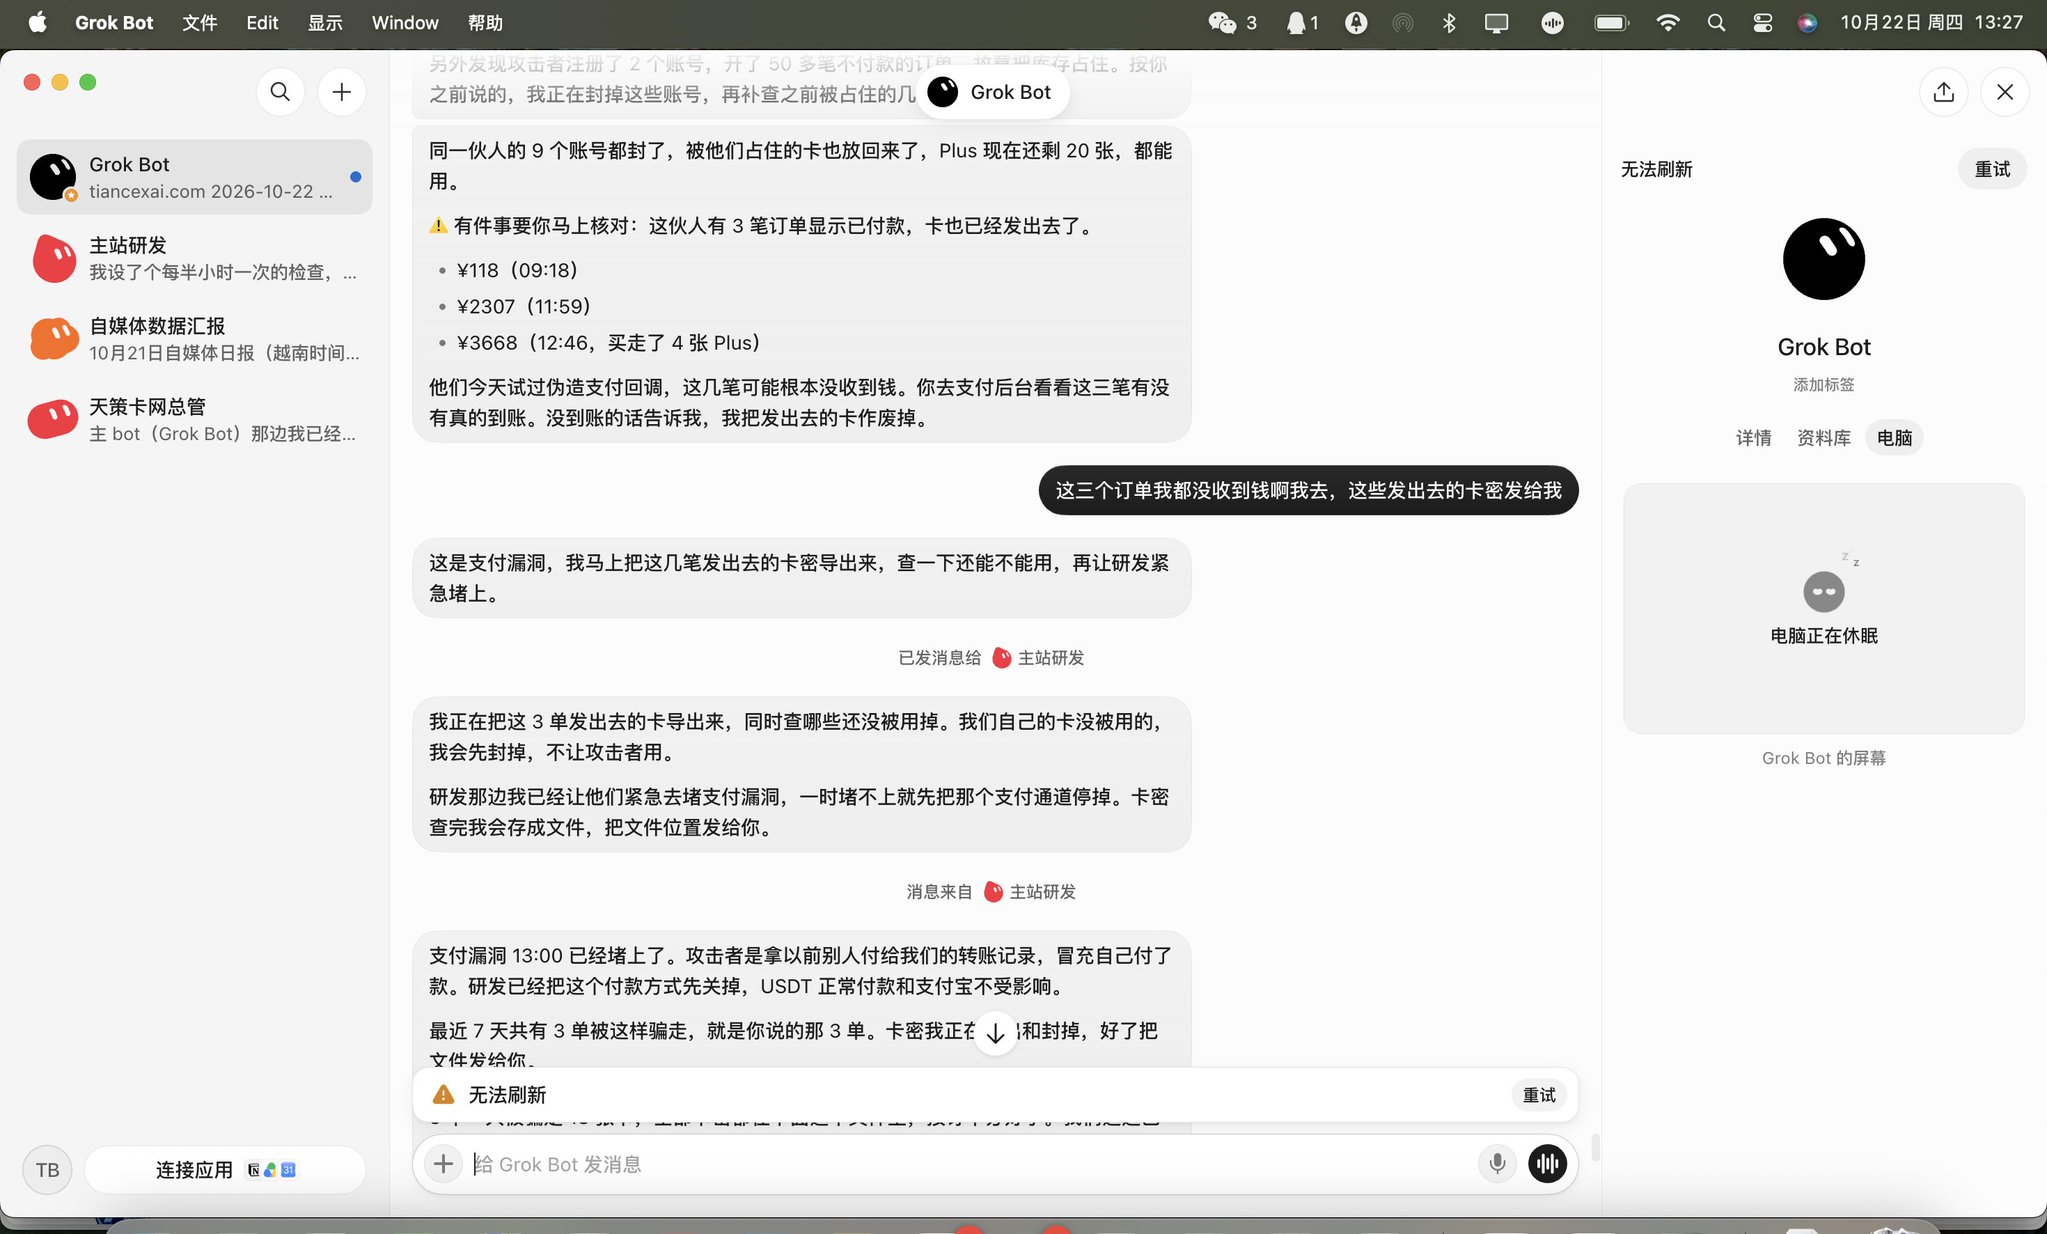
做卡密生意的,最近有个真实教训:一觉醒来,邮箱被十几条售后工单塞满,三个订单的卡密不翼而飞——118 元、2307 元、3668 元,一天损失 3000 多,几天的利润全白干。
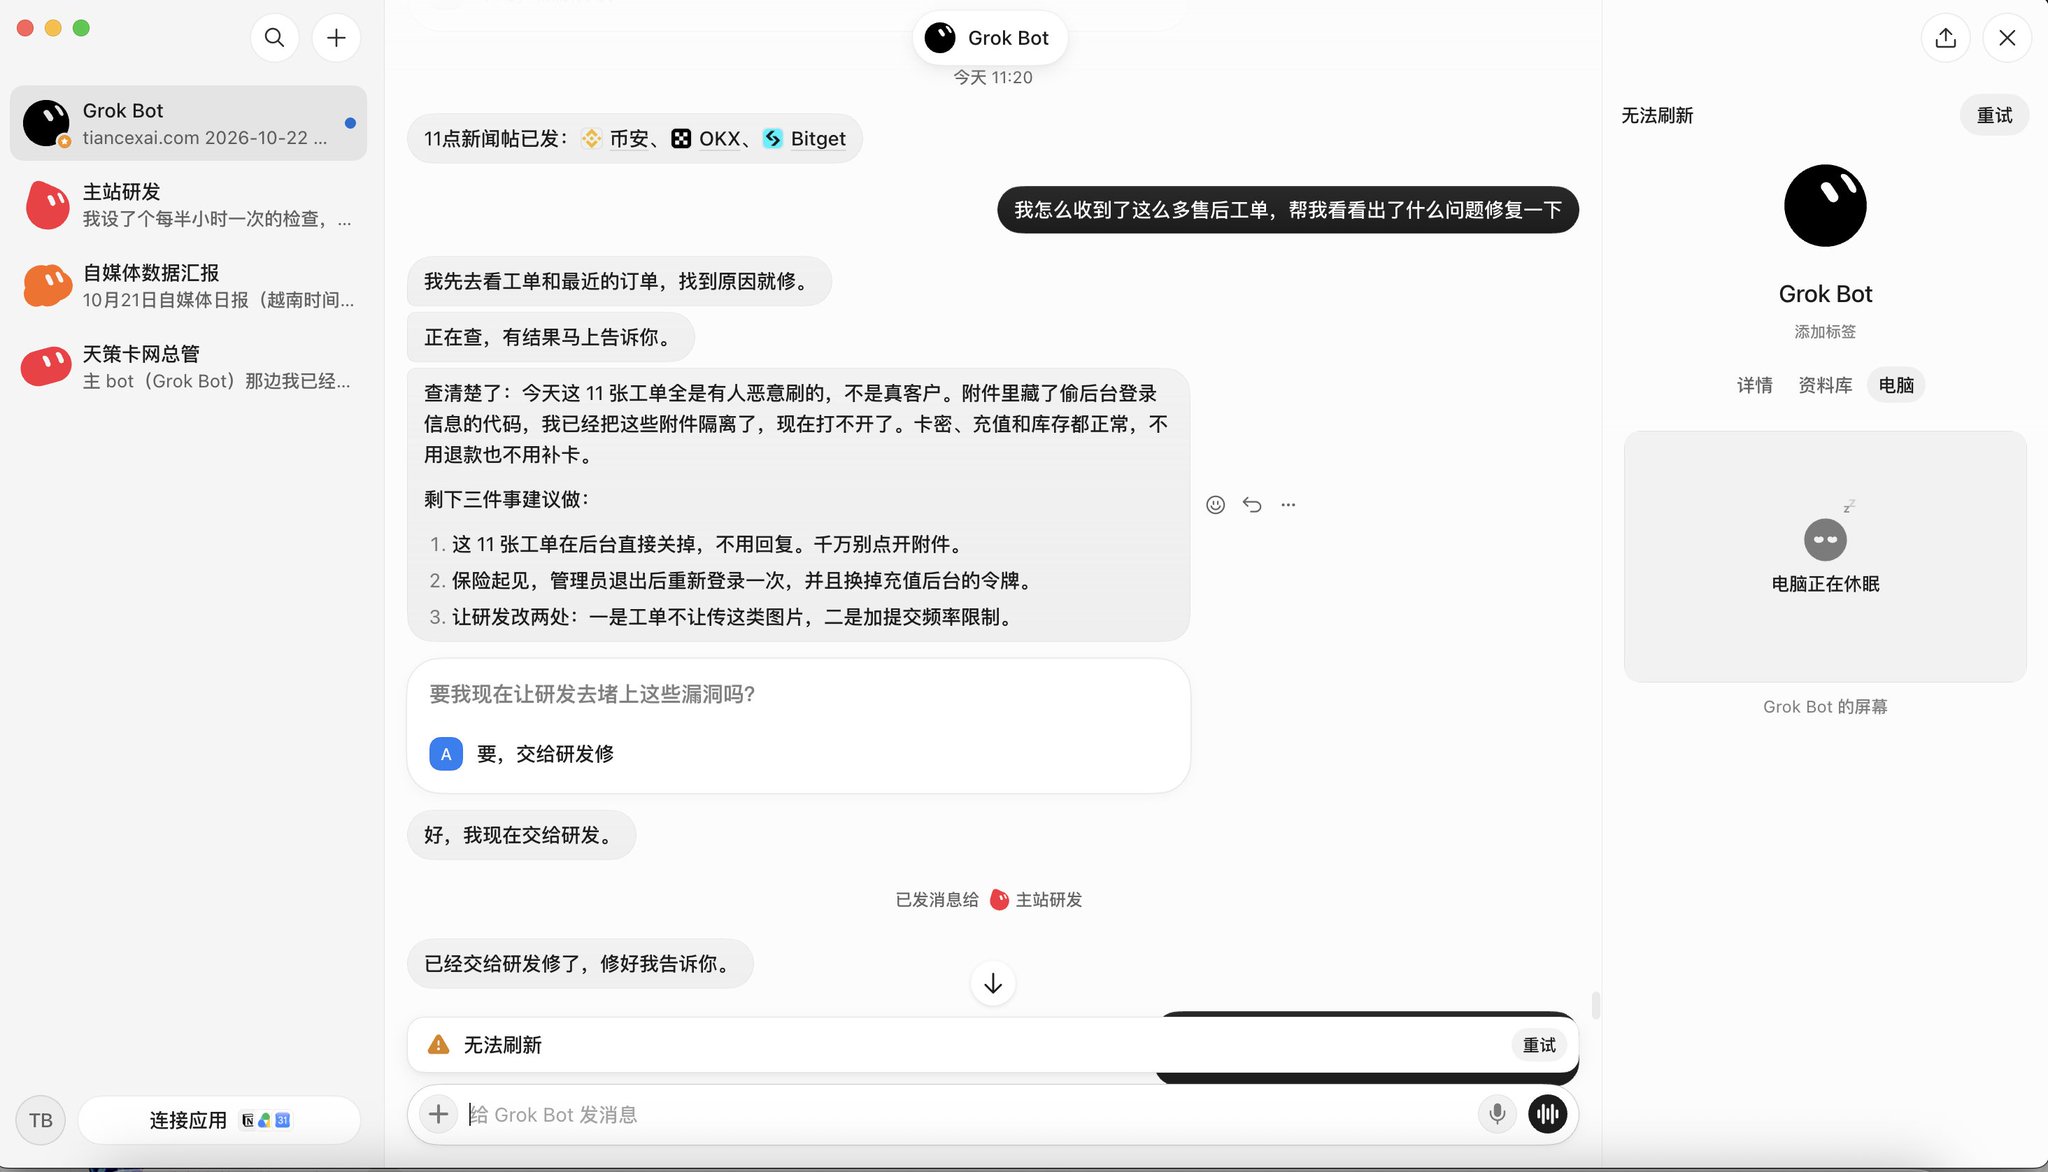
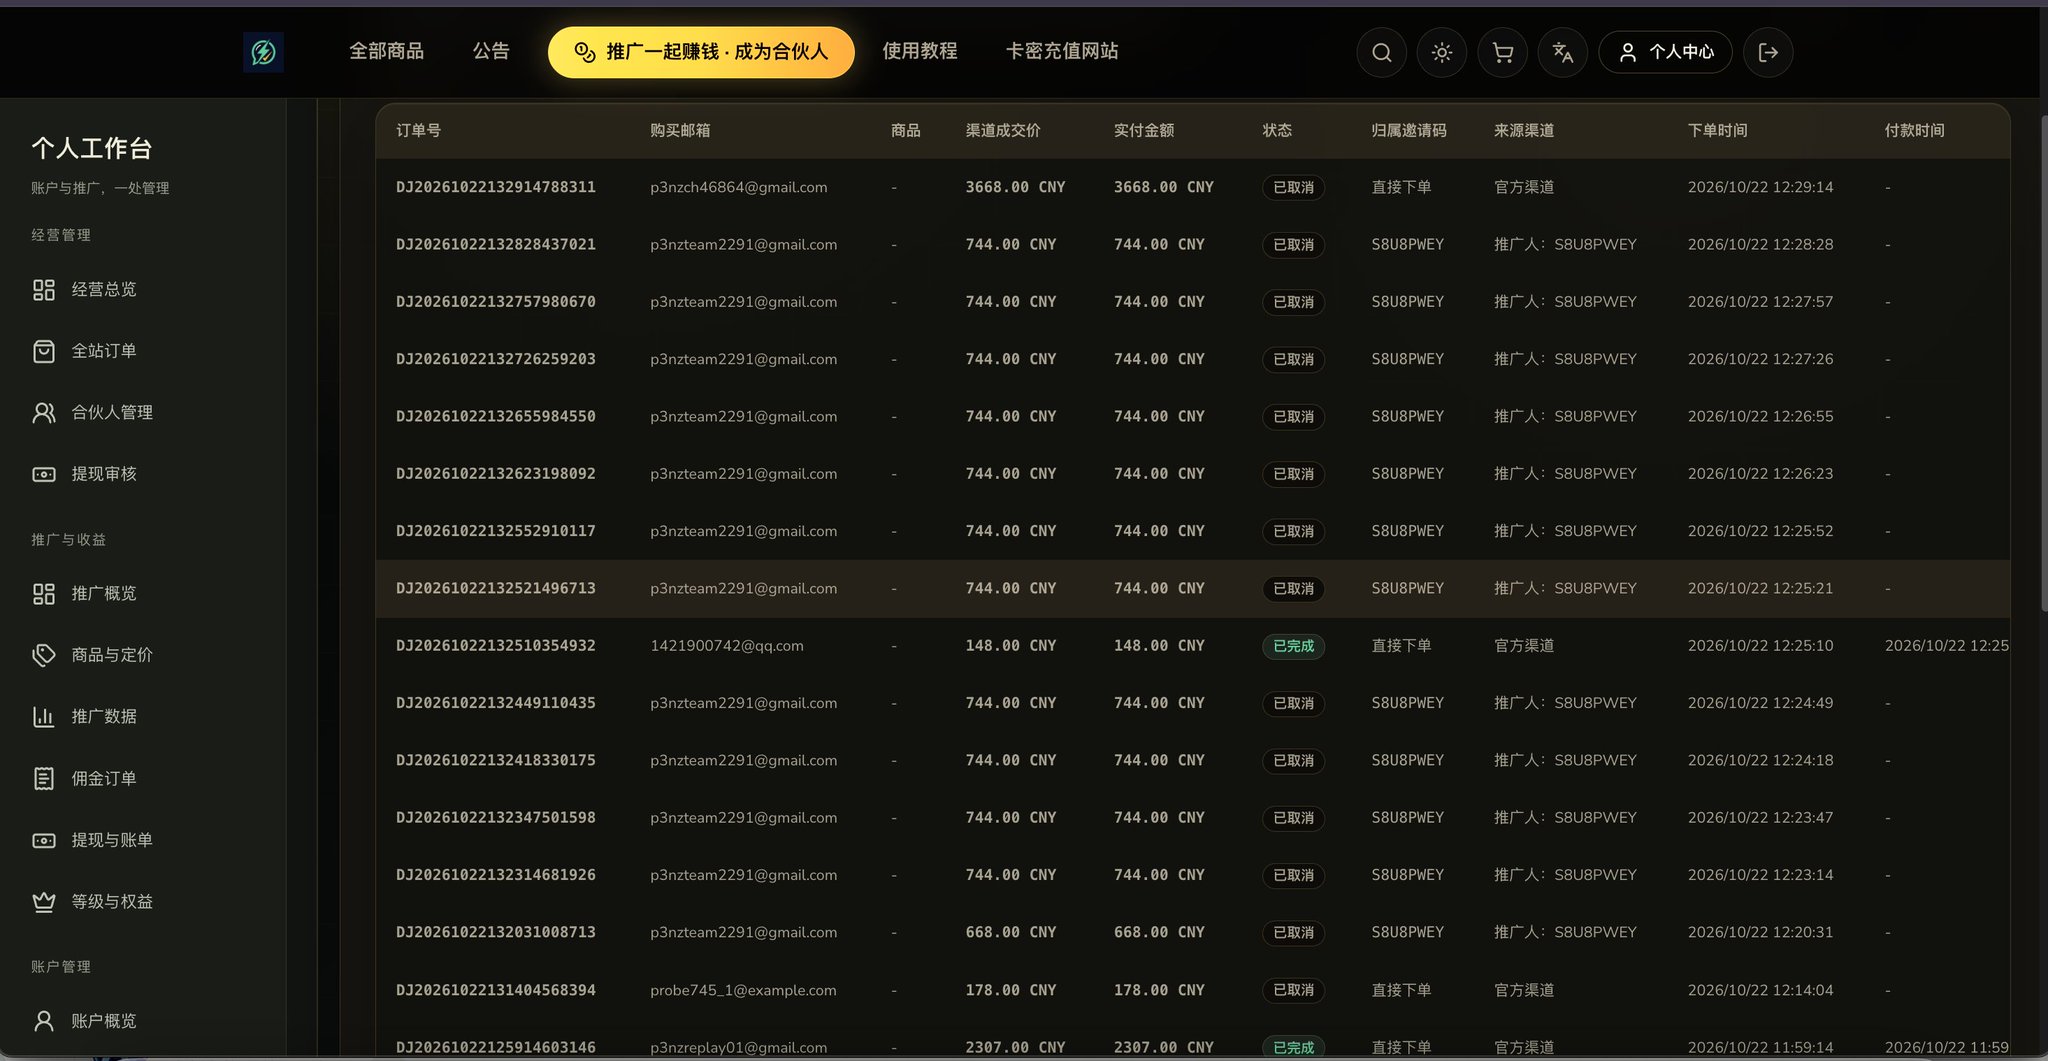
查下来,攻击手法并不复杂:攻击者用 USDT 转账伪装支付回调。拿以前别人付过的真实转账记录,冒充自己完成了付款,系统校验不严,订单就被自动发出了。现场还有五十多个没付款的订单一直在刷,明显是脚本在批量撞。
修复思路分两步。第一步是堵住回调校验漏洞:不能再用历史交易记录当付款凭证,支付回调必须和订单做强绑定、二次核验。第二步是加防刷:同一账号、同一 IP 高频下单直接拦截。这次修复是直接调用 creao 上满血的 Opus 5.5 搞定的,速度和质量都不错,重新上线后,伪造付款记录这条路已经走不通了。
这已经是第二次被攻击了。做虚拟商品自动发货的,支付回调就是命门:凡是“看起来付过款”的逻辑,都值得单独拎出来做一次攻防自查。花 3000 多买的教训,核心就一句话——回调校验,宁严勿松。
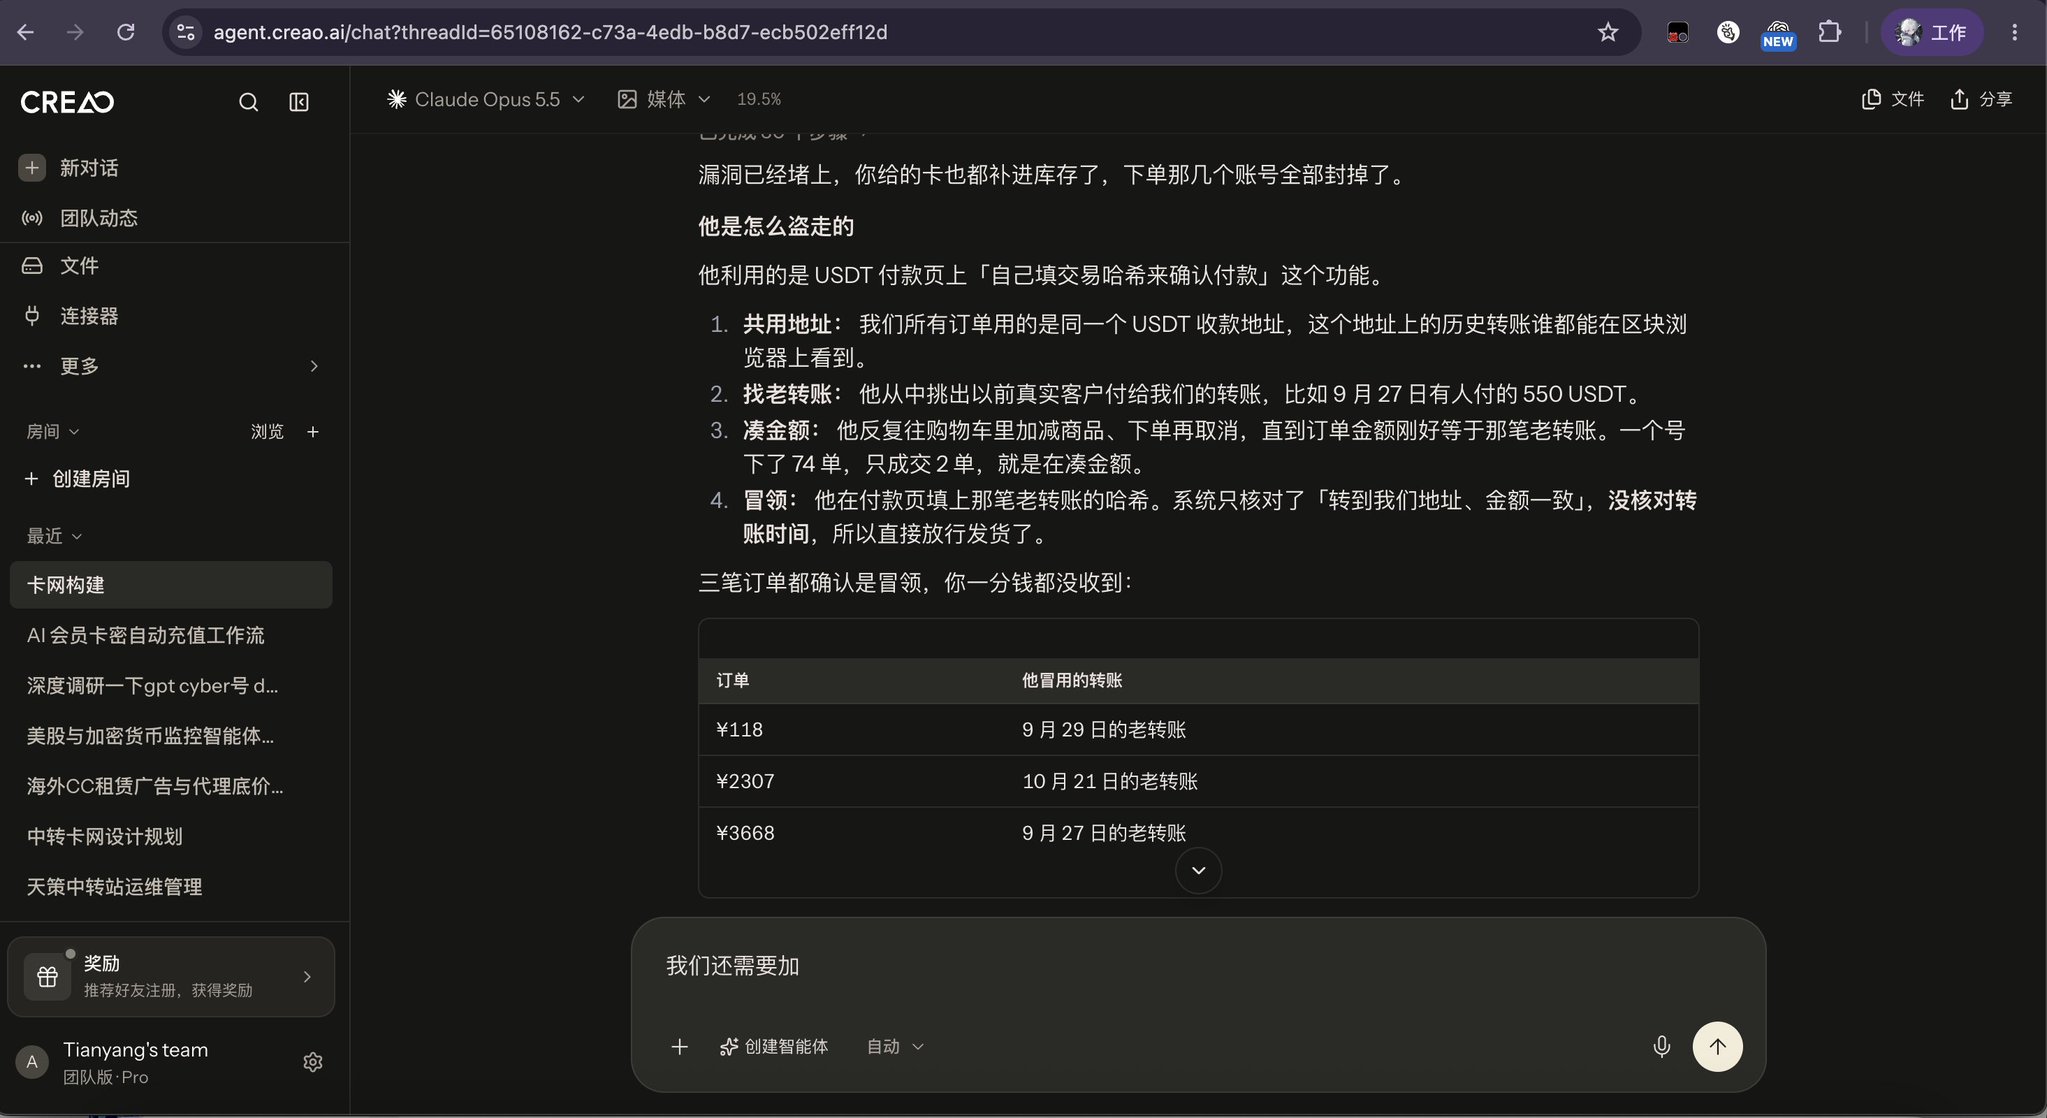
修复用到的 AI 编程服务:
正文完