买了家宽 IP,最大的浪费就是开全局让它。家宽又慢又贵,正确用法是分流:只让 𝕏、TikTok 这类需要干净 IP 的应用走家宽,其他照旧走原来的节点。
原理很简单。客户端收到每个请求都要回答一个问题:这个请求交给谁?分流就是提前写好答案,归纳起来就三件事:规则描述什么样的流量(域名后缀、域名关键词、IP 段),策略决定交给谁(一个节点、一个策略组,或直连/拒绝),而顺序决定谁先生效——客户端从上往下匹配,命中第一条就停。
最后一条最容易踩坑:你加的规则排在后面,前面一条「国外网站走代理」已经把流量拦走,你的规则根本轮不到。所以给家宽写的规则,必须放在最前面。
一个应用往往有十几到几十个域名,自己一条条找既麻烦又容易漏。偷懒的办法是用规则集:别人整理好的规则打包成远程文件,客户端定期自动更新,你只需要把整个规则集指向家宽策略。用黑矩阵(blackmatrix7)的 ios_rule_script 仓库最省事,几百个常见应用都有,QX、Clash、小火箭各一份,链接有固定规律:
https://raw.githubusercontent.com/blackmatrix7/ios_rule_script/master/rule/Clash/Twitter/Twitter.yaml
把客户端名和应用名换成你想用的就行。注意 𝕏 的目录名还是 Twitter,没改名。这份规则一共 33 条,x.com、twitter.com、t.co、图片视频用的 twimg.com 都在,还有一条 grok.com——配完之后网页版 Grok 也会跟着走家宽。用之前点开看一眼,确保应用目录名没找错。
不是所有流量都适合走家宽。实测香港家宽比美西机房每个请求多 0.7 到 0.8 秒,还不支持 UDP。适合走家宽的:在意账号地区的社交平台(比如 𝕏)、账号注册登录和风控严的网站、支付银行类。不适合的:视频直播(吃流量吃速度)、下载和系统更新、游戏和语音视频通话(要 UDP)。
还有一条:家宽的地区要和服务对得上。ChatGPT 和 Claude 不支持香港 IP,香港家宽给它们用反而出问题,想让 AI 走家宽就买美国家宽。另外同一个应用的域名要整组走同一个出口,主站走家宽、登录接口走机房,网站看到 IP 来回跳,比不用家宽还可疑。
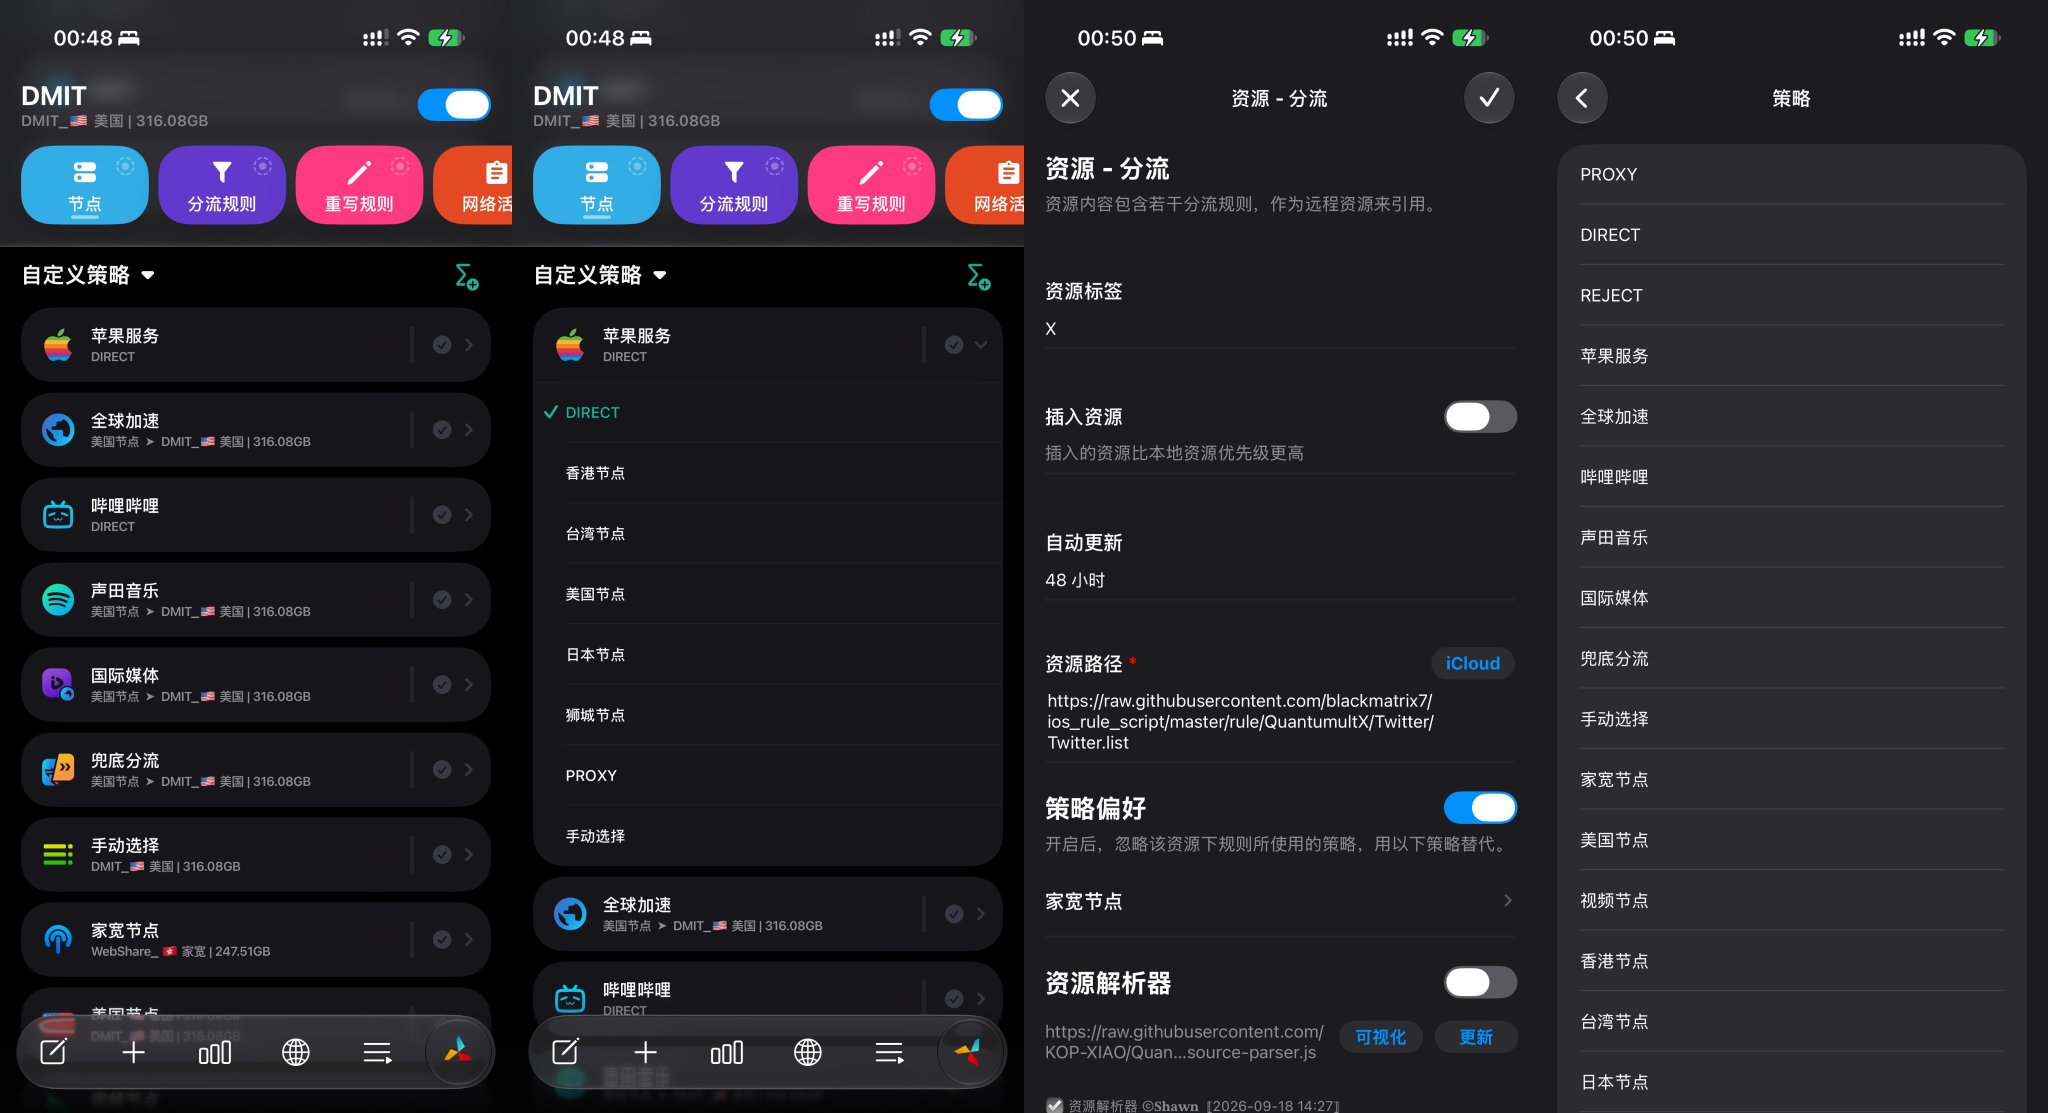
具体操作以小火箭为例,分两步。第一步:在「配置」页打开当前配置的纯文本编辑,在 [Rule] 上面加一段 [Proxy Group]:家宽节点 = select,policy-regex-filter=家宽。名字里带「家宽」的节点会自动进这个组,以后换家宽、加第二个家宽,规则都不用改。
第二步:在 [Rule] 第一行加:
RULE-SET,https://raw.githubusercontent.com/blackmatrix7/ios_rule_script/master/rule/Shadowrocket/Twitter/Twitter.list,家宽节点
就是一句话:𝕏 的规则集交给家宽节点分组,放在第一行排在其他规则前面。换成别的应用,把两处 Twitter 换成仓库里的目录名就行。保存后回到首页,「全局路由」要选「配置」,选「代理」分流不生效。
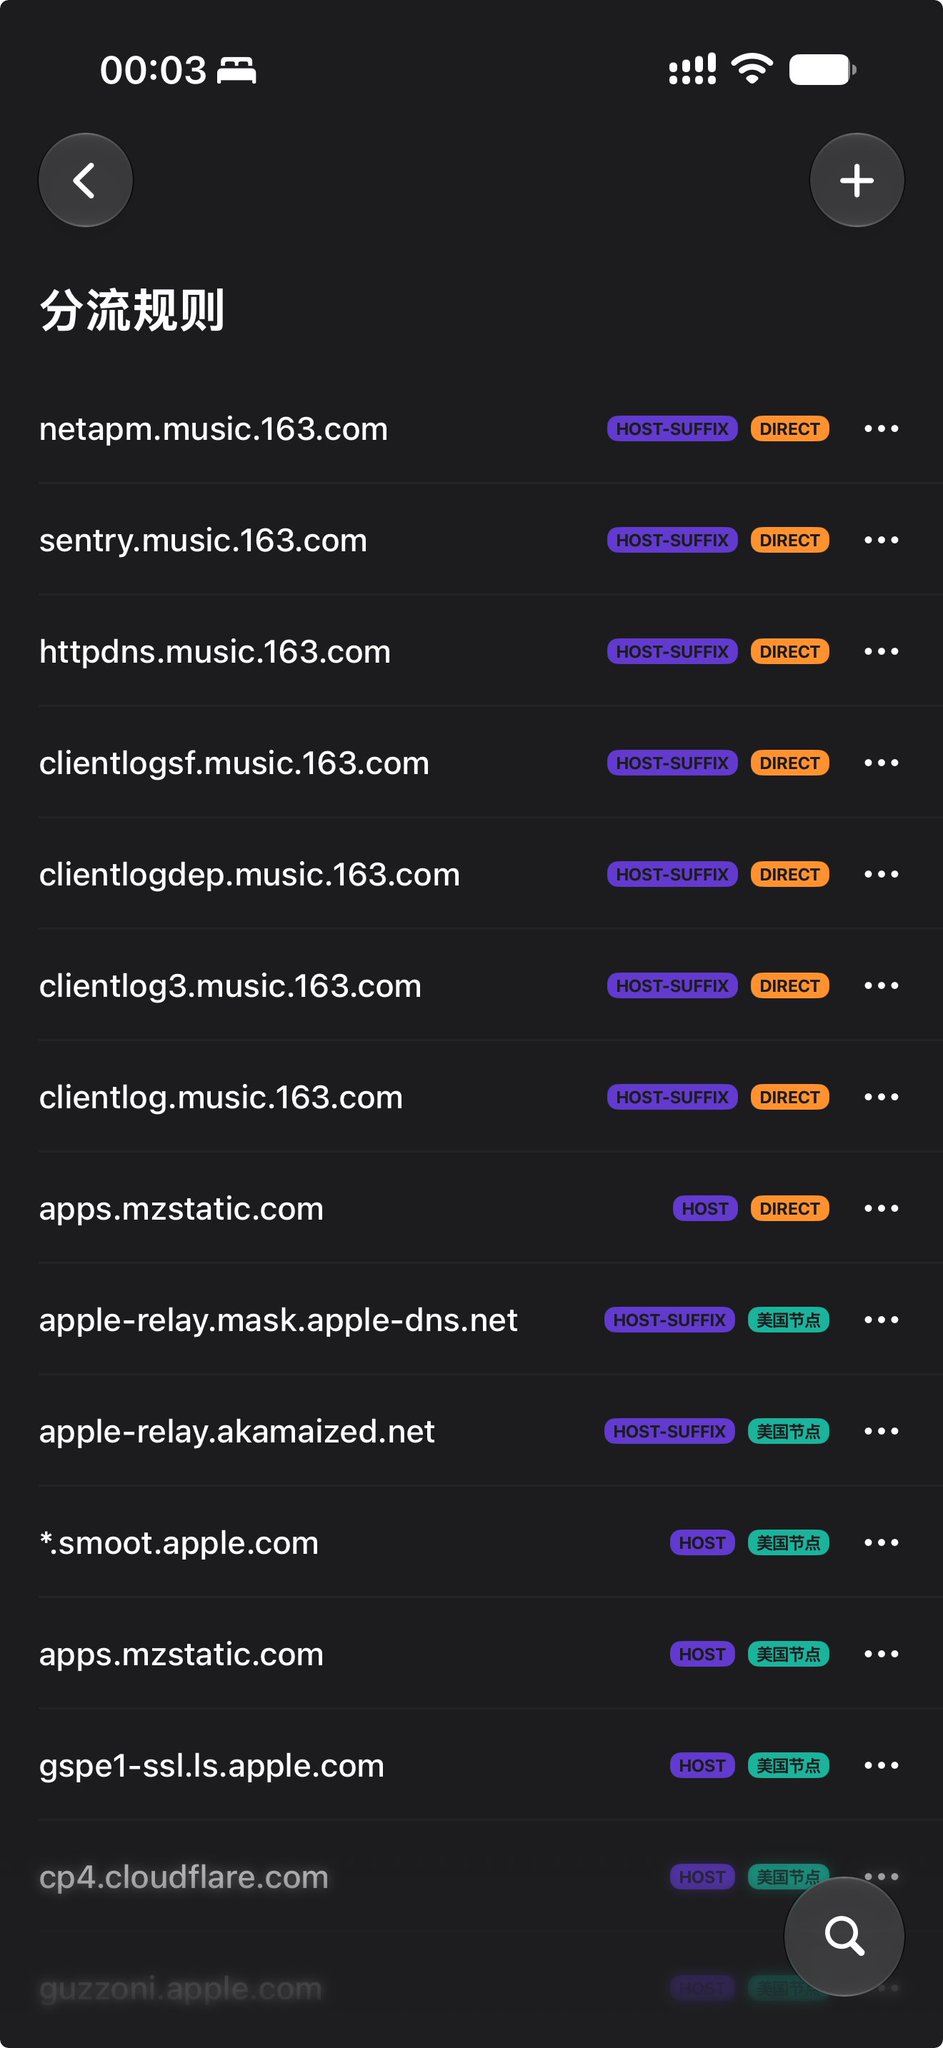
不想手写配置还有更懒的办法:把配置文件丢给 AI,直接告诉它「让 𝕏 走家宽节点」,它会帮你配好。但搞懂分流的原理还是值得的——以后配了不生效,能自己一眼看出问题在哪。
规则仓库地址,单独给一份:
https://github.com/blackmatrix7/ios_rule_script/tree/master/rule/Clash