针对开发者的招聘钓鱼套路越来越真了,真到差点就信了。攻击者不再群发通用话术,而是盯着你的 GitHub 公开项目下手,整套流程做得像真招聘。
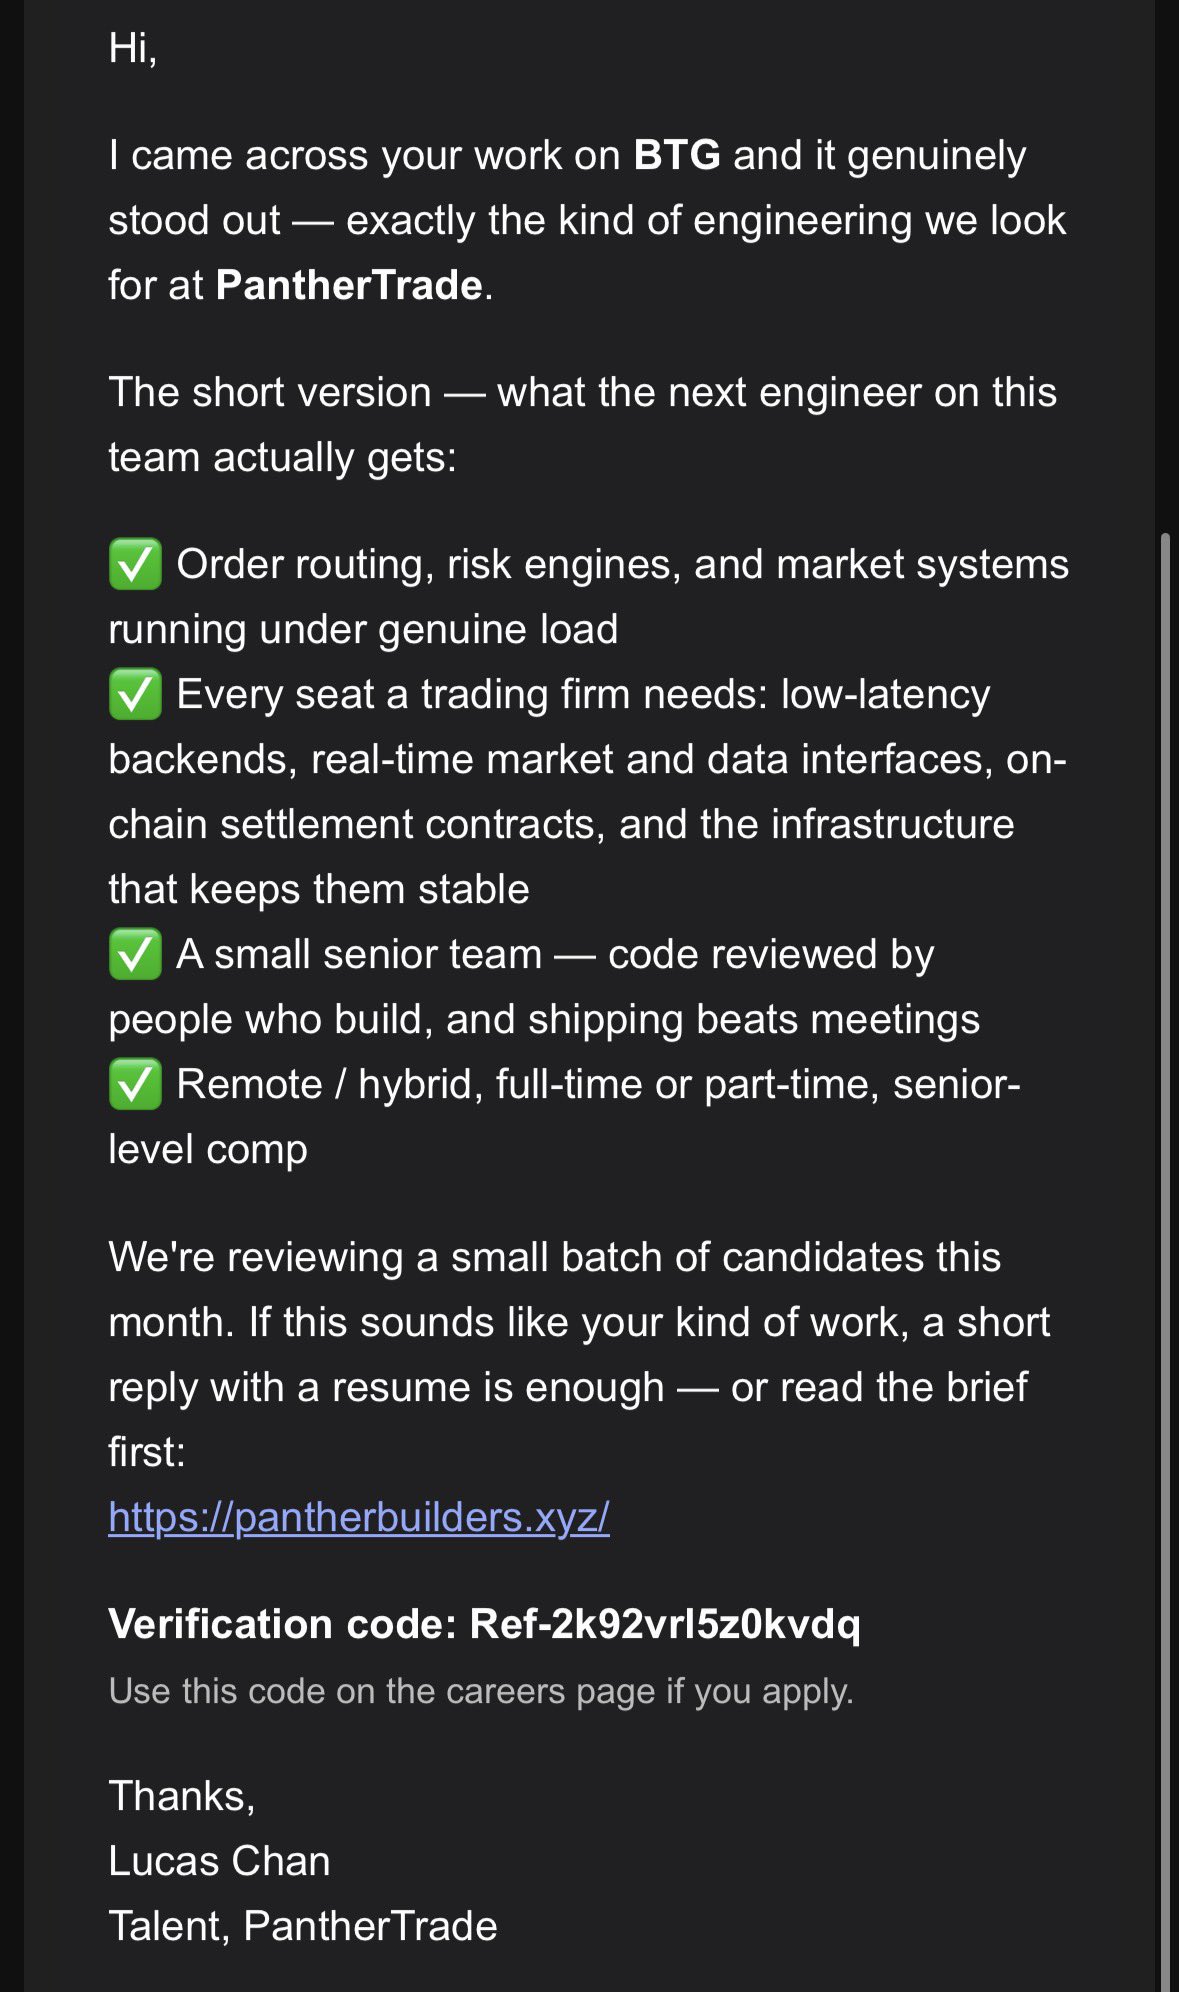
上面这封就是实拍的钓鱼邮件:落款一家交易公司,点名你在 GitHub 上的项目,附上链接和验证码,看着像模像样。拆开看就两招。
第一招:自动化精准套磁。攻击者用脚本抓取你在 GitHub 上的公开项目,自动生成定制套话:“我偶然看到你在 [项目名] 上的工作,它真的很突出……”项目名、细节都对得上,第一眼很难起疑。
第二招:专属验证码陷阱。邮件里附一个“专属邀请码/参考码”(比如 Ref-2k92vrl5z0kvdq),一是制造稀缺感和真实感,让你误以为自己是经过专门筛选的特定候选人;二是规避安全检测——只有输入验证码,网站才会解锁下一步,而下一步通常就是诱导你下载带木马的“课前编程测试题”或“项目代码库”。
防住这两招的关键就一条:对方让你下载任何文件、输入任何验证码之前,先去对方公司官网核对招聘信息和发件域名。招聘流程里突然冒出“专属验证码”和可执行文件,基本可以直接判定为钓鱼。
正文完