Anthropic 这次把内部那套漏洞发现与修复的流程直接开源了,不是只丢一个扫描器出来,而是一条完整的流水线:威胁建模 → 漏洞扫描 → 人工复核 → 验证 → 报告 → 自动修复。
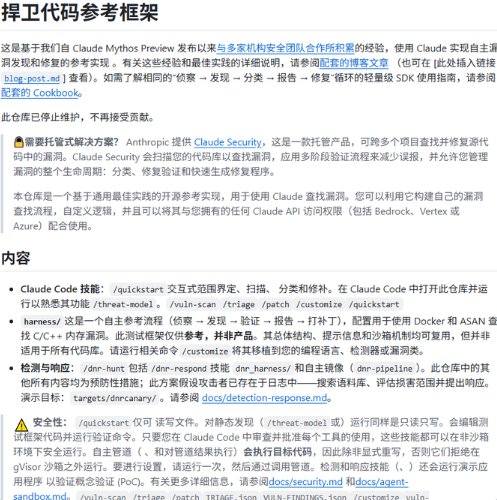
默认针对 C/C++ 内存漏洞,跑在 Docker + ASAN 的隔离环境里,还配了 gVisor 沙箱。更省事的是 Claude Code 直接能用,/threat-model、/vuln-scan、/triage、/patch 几个命令就把整条流程串起来。
官方的定位是参考实现,不是拿来当成品安全平台卖的。但这套思路很适合拿去改造成自己的代码安全流水线。
正文完