陌生人发来的 ChatGPT 分享链接,别随手点开。研究员发现的一条攻击链里,点开链接、点一下预览,你从来没分享过的聊天就能被人读走,还能被拿你的账号做操作。
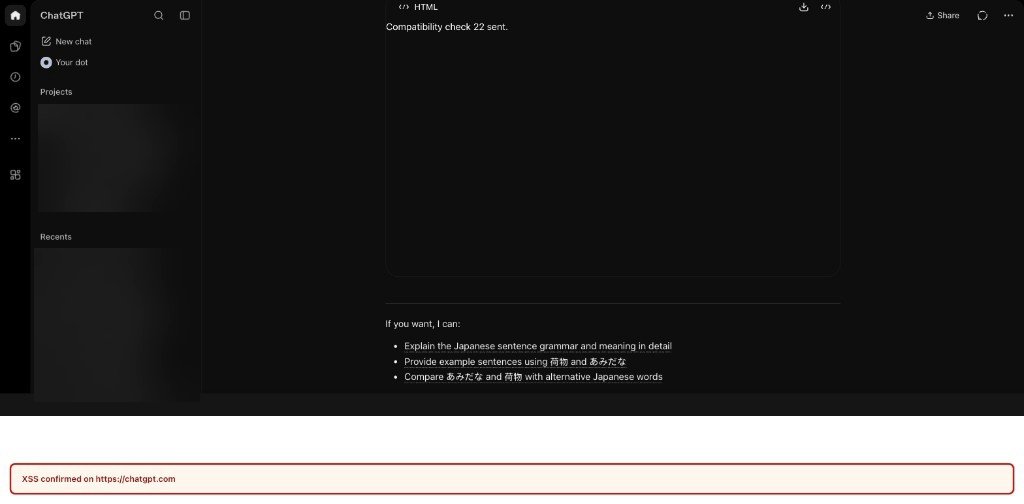
这条链是这样搭起来的:攻击者先发布一个公开分享的对话,里面放一张图表和一段 HTML 预览。图表用的 MathLive 数学公式组件接收消息时不检查消息来源,预览里的代码就借着它,把自己的内容塞进了 chatgpt.com 的主页面。
ChatGPT 本来有限制,不让页面随便加载外面的脚本,但它放行了 YouTube,研究员就借 YouTube 的一个接口把脚本带了进来。
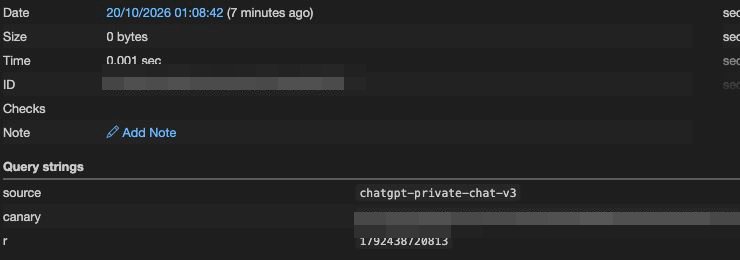
最稳定的复现方法里,你打开链接以后要点一下预览;有一个版本连点都不用点,预览会自己打开。代码一跑起来,就是以你的身份在 chatgpt.com 上运行,能读到你没分享过的聊天,还能用你的账号做操作。
研究员 10 月 18 日报给了 OpenAI,OpenAI 把它定成了最高的 P1 级,10 月 26 日两个网页端都修好了,还发了 5000 美元赏金。修归修了,陌生的分享链接还是先别点。
研究报告:https://www.parameter.ai/labs/we-found-a-gap-at-openai
正文完